
Le 21 octobre 2026, deux vulnérabilités critiques affectant PHP ont nécessité la publication de mises à jour de sécurité urgentes. Ces failles rappellent une réalité souvent sous-estimée : la sécurité d’un site WordPress ne dépend pas uniquement de ses extensions ou de ses mises à jour, mais également de son architecture technique.
Face à ces risques, une approche suscite un intérêt croissant : l’architecture WordPress Headless, qui consiste à séparer le système de gestion des contenus de l’interface visible par les visiteurs.
Mais cette séparation améliore-t-elle réellement la sécurité ? Un site headless est-il mieux protégé contre une vulnérabilité PHP ? Et faut-il envisager cette architecture pour son entreprise ?
Pour répondre à ces questions, il faut d’abord comprendre les risques associés aux architectures web traditionnelles.
Deux failles critiques découvertes dans PHP en octobre 2026
Le 21 octobre 2026, l’équipe de développement PHP a publié plusieurs mises à jour de sécurité destinées à corriger deux vulnérabilités critiques :
- CVE-2026-109618 : vulnérabilité liée à la gestion de la mémoire et au traitement d’un état interne partiellement initialisé.
- CVE-2026-109619 : vulnérabilité liée à la réutilisation d’un état interne après libération de la mémoire associée.
Ces deux failles présentent un score de gravité de 9,2 sur 10 selon CVSS v4.0.
Dans certaines conditions, elles peuvent permettre une exécution de code à distance sans authentification (Remote Code Execution, ou RCE).
Autrement dit, un attaquant pourrait potentiellement exécuter des instructions malveillantes sur un serveur sans avoir besoin de disposer d’un compte administrateur.
L’équipe PHP a publié les versions correctives suivantes :
| Branche PHP | Version corrigée |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Les environnements utilisant des versions antérieures doivent être mis à jour ou bénéficier de correctifs équivalents fournis par leur distributeur.
Les principales configurations PHP utilisées sur les serveurs web peuvent être concernées, notamment PHP-FPM, Apache avec mod_php et LiteSpeed.
Il est important de préciser que ces vulnérabilités ne sont pas spécifiques à WordPress. Elles affectent PHP lui-même et peuvent donc concerner d’autres applications développées avec ce langage.
Le correctif PHP reste indispensable. L’équipe officielle précise qu’aucune mesure d’atténuation ne permet de remplacer complètement la mise à jour.
Source : PHP.net, bulletin de sécurité du 21 octobre 2026.
Pourquoi une vulnérabilité PHP peut-elle affecter un site WordPress ?
WordPress repose principalement sur PHP pour exécuter sa logique applicative.
Lorsqu’un visiteur consulte une page qui n’est pas directement servie depuis un cache, le serveur peut déclencher plusieurs opérations :
- Réception de la requête HTTP.
- Exécution du code PHP.
- Chargement du cœur WordPress et des extensions nécessaires.
- Récupération des informations dans la base de données.
- Génération de la réponse HTML.
- Transmission de la page au navigateur.
Ce fonctionnement offre une grande flexibilité.
Il permet notamment de créer des sites dynamiques, des catalogues WooCommerce, des espaces clients ou des applications métier.
Cependant, il implique également que le moteur PHP participe au traitement des requêtes publiques.
Une surface d’attaque potentiellement importante
Une installation WordPress traditionnelle peut exposer plusieurs composants :
- Le serveur web et son interpréteur PHP.
- Les points d’entrée de WordPress.
- Les extensions et fonctionnalités personnalisées.
- Les API REST.
- Les interfaces d’authentification.
- Les mécanismes de gestion des fichiers et des médias.
Chaque composant constitue une surface d’attaque potentielle.
Cela ne signifie pas qu’un WordPress traditionnel est intrinsèquement vulnérable.
Un site correctement maintenu, disposant d’un hébergement sécurisé et d’une configuration adaptée, peut présenter un excellent niveau de protection.
Néanmoins, plus une application expose de fonctionnalités, plus elle nécessite une politique rigoureuse de maintenance et de contrôle des accès.
C’est précisément sur cette question que l’architecture headless peut apporter une réponse intéressante.
Qu’est-ce qu’une architecture WordPress Headless ?
Le terme headless, littéralement « sans tête », désigne une architecture dans laquelle le système de gestion des contenus est séparé de l’interface publique.
Dans un WordPress traditionnel, le CMS gère à la fois les contenus et leur affichage.
Avec WordPress Headless, ces responsabilités sont réparties entre deux applications indépendantes.
Le backend : WordPress
WordPress conserve son rôle de système de gestion des contenus.
Il permet aux équipes de :
- Rédiger et publier des articles.
- Administrer les pages.
- Gérer les médias.
- Organiser les catégories et les taxonomies.
- Administrer des catalogues produits.
- Gérer les utilisateurs et leurs autorisations.
Les données peuvent être accessibles au frontend à travers une API REST ou GraphQL.
Le frontend : une application indépendante
La partie visible du site est développée avec une technologie distincte.
Parmi les solutions possibles, on retrouve :
Astro
Un framework particulièrement intéressant pour les sites vitrines, institutionnels et les catalogues principalement éditoriaux.
Il permet notamment de générer des pages HTML statiques.
Next.js
Une solution adaptée aux applications React nécessitant des fonctionnalités dynamiques, du rendu côté serveur ou une génération statique.
Nuxt
Une architecture basée sur Vue.js, offrant plusieurs stratégies de rendu.
Cette séparation apporte une liberté technique supplémentaire.
Mais son intérêt pour la sécurité dépend surtout de la manière dont les deux environnements sont hébergés et exposés.
Comment le Headless peut-il améliorer la sécurité de WordPress ?
Le principal avantage du headless ne repose pas simplement sur le remplacement du thème WordPress par un framework JavaScript.
Il réside dans la possibilité d’isoler réellement les composants sensibles de l’application.
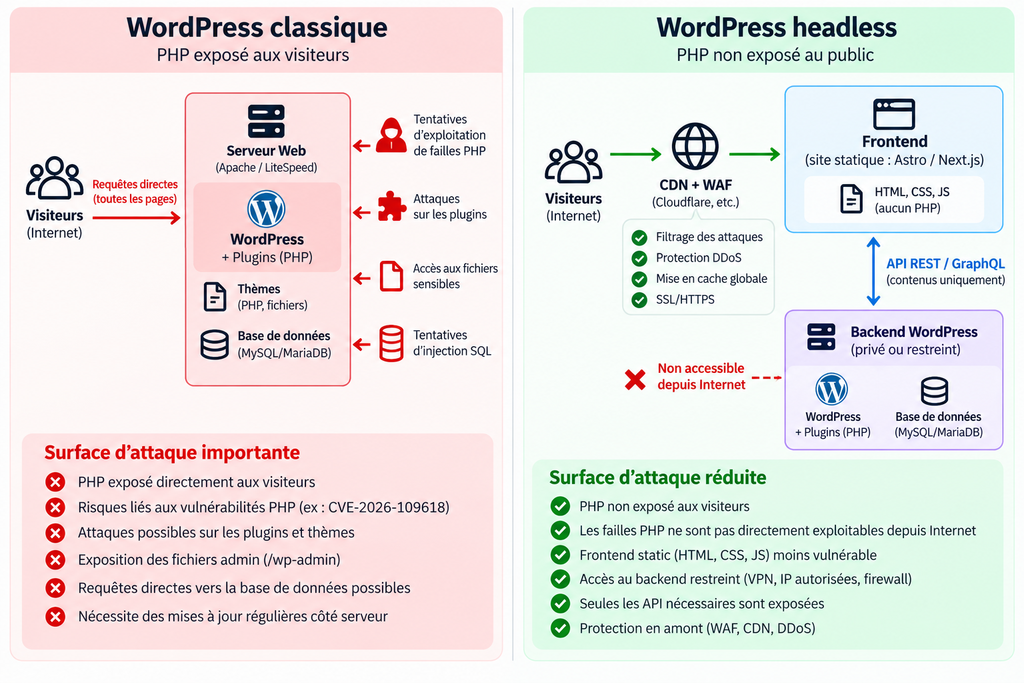
1. Réduire l’exposition publique du serveur PHP
Prenons l’exemple d’un site WordPress traditionnel.
Lorsqu’un visiteur accède au site, ses requêtes sont traitées par l’infrastructure hébergeant WordPress, directement ou après passage par un système de cache.
Le serveur PHP reste généralement accessible à travers les fonctionnalités dynamiques du site.
Dans une architecture headless utilisant un frontend statique, la situation peut être différente.
Les pages sont générées à l’avance puis déployées sur un hébergement indépendant.
Les visiteurs consultent alors essentiellement des fichiers HTML, CSS et JavaScript.
Aucune exécution PHP n’est nécessaire pour servir ces pages publiques.
Une vulnérabilité affectant le moteur PHP du backend ne peut donc pas être exploitée directement à travers le serveur statique.
Attention toutefois : ce bénéfice ne s’applique pleinement que si le serveur WordPress n’est pas lui-même accessible publiquement par d’autres chemins.
2. Isoler l’administration WordPress
Dans une architecture headless, il est possible de placer le backend WordPress derrière un réseau privé ou une passerelle d’accès sécurisée.
L’administration peut alors être réservée :
- Aux collaborateurs authentifiés.
- À un réseau d’entreprise.
- Aux utilisateurs connectés à un VPN.
- Aux connexions autorisées par une solution Zero Trust.
L’interface d’administration WordPress et ses points d’entrée sensibles ne sont plus nécessairement accessibles à tous les internautes.
Cette isolation limite les possibilités d’attaques automatisées contre le backend.
Elle constitue l’un des bénéfices les plus importants d’une architecture headless correctement sécurisée.
3. Limiter les points d’entrée accessibles
Un site WordPress traditionnel peut exposer des fonctionnalités dont les visiteurs n’ont pas directement besoin.
Une architecture headless permet de distinguer plus clairement les services publics des services internes.
Par exemple, un catalogue industriel peut rendre publiques ses fiches produits sans exposer directement l’administration WooCommerce.
Les contenus peuvent être récupérés pendant la génération du site, puis publiés sous forme de pages statiques.
Dans cette configuration, il n’est pas nécessaire de laisser l’ensemble des API WordPress accessible depuis Internet.
Il devient également possible d’appliquer des règles spécifiques aux flux de publication et de synchronisation.
L’objectif est simple : n’exposer que les fonctionnalités réellement indispensables au fonctionnement public du site.
4. Séparer les infrastructures
La séparation entre frontend et backend permet également d’utiliser deux environnements distincts.
Par exemple :
- Un hébergement statique derrière un CDN pour le site public.
- Un serveur privé pour WordPress.
- Une base de données accessible uniquement par le backend.
- Un processus de déploiement automatisé pour publier les nouvelles pages.
Cette organisation introduit des frontières supplémentaires entre les composants.
Une compromission du frontend ne conduit pas automatiquement à une compromission du serveur WordPress.
Inversement, une panne du backend peut ne pas interrompre immédiatement l’accès aux pages statiques déjà publiées.
Ces bénéfices dépendent néanmoins de la configuration des accès, de la gestion des secrets et de l’indépendance réelle des infrastructures.
WordPress traditionnel vs WordPress Headless : comparaison de sécurité
| Critère | WordPress traditionnel | Headless avec backend isolé |
|---|---|---|
| PHP nécessaire pour servir les pages publiques | Généralement, sauf cache | Non avec un frontend entièrement statique |
| Administration WordPress accessible publiquement | Souvent | Peut être restreinte |
| Exposition directe des extensions | Variable | Potentiellement réduite |
| Accès aux données | Via l’application WordPress | Via des flux contrôlés |
| Vulnérabilités PHP | Correctifs indispensables | Correctifs toujours indispensables |
| Séparation des infrastructures | Facultative | Naturelle dans l’architecture |
| Complexité de maintenance | Généralement plus faible | Plus importante |
| Surface d’attaque | Dépend des services exposés | Potentiellement réduite |
Il serait toutefois incorrect d’affirmer qu’un site headless est automatiquement plus sécurisé.
Un WordPress headless conservant une API publique mal configurée, des extensions vulnérables ou des accès administrateurs insuffisamment protégés reste exposé à de nombreux risques.
La sécurité dépend avant tout des choix d’architecture et de leur mise en œuvre.
Le Headless protège-t-il contre toutes les failles de sécurité ?
Non.
Le headless ne supprime ni les vulnérabilités logicielles ni la nécessité de maintenir régulièrement les applications.
Il transforme principalement la manière dont les différents composants sont exposés.
Les vulnérabilités PHP existent toujours
Même isolé, le backend WordPress continue de fonctionner avec PHP.
Il peut donc être affecté par des vulnérabilités du langage.
Un administrateur, un service de synchronisation ou un système autorisé à communiquer avec le backend peut constituer un vecteur d’attaque si les accès sont compromis.
Il reste indispensable d’appliquer les correctifs PHP et WordPress.
Les frameworks JavaScript possèdent leurs propres vulnérabilités
Un frontend développé avec Next.js, Nuxt ou Astro utilise également des dépendances logicielles.
Ces composants doivent être surveillés et mis à jour.
Une architecture headless mal maintenue peut introduire de nouveaux risques liés aux dépendances npm, aux processus de compilation ou aux fonctionnalités exécutées côté serveur.
Les API doivent être sécurisées
Lorsque le frontend communique avec WordPress à travers une API, celle-ci nécessite une attention particulière.
Les contrôles d’authentification, d’autorisation et de limitation des requêtes doivent être adaptés aux fonctionnalités exposées.
Il faut également éviter de rendre accessibles des données internes qui ne sont pas destinées aux visiteurs.
Le headless ne remplace donc pas une politique de cybersécurité. Il peut en constituer un élément architectural important.
Exemple : une architecture WordPress Headless avec Astro
Pour un site vitrine, un site institutionnel ou un catalogue industriel, une architecture associant WordPress et Astro peut présenter plusieurs avantages.
Imaginons une entreprise qui dispose d’un catalogue de plusieurs centaines de produits.
Ses équipes doivent pouvoir modifier les fiches produits, ajouter des documents techniques et publier des actualités.
En revanche, les visiteurs n’ont pas besoin d’accéder directement à WordPress.
Une architecture adaptée pourrait fonctionner de la manière suivante.
Étape 1 : administration des contenus
Les collaborateurs se connectent à WordPress à travers un accès sécurisé.
Ils utilisent l’interface habituelle pour administrer les contenus et les produits.
Étape 2 : récupération des données
Un processus de génération autorisé récupère les contenus nécessaires depuis WordPress.
Cette opération peut être effectuée à travers une API privée, sans exposer publiquement l’ensemble du backend.
Étape 3 : génération des pages
Astro transforme les données en pages HTML statiques.
Les fiches produits, les pages institutionnelles et les articles sont préparés avant leur publication.
Étape 4 : déploiement du frontend
Les fichiers générés sont publiés sur un hébergement indépendant, éventuellement associé à un CDN et à un pare-feu applicatif.
Les visiteurs accèdent au site sans communiquer directement avec le serveur WordPress.
Étape 5 : synchronisation des mises à jour
Lorsqu’un contenu est modifié, un mécanisme sécurisé déclenche une nouvelle génération des pages concernées.
L’entreprise conserve ainsi une interface d’administration familière, tout en limitant l’exposition de son infrastructure PHP.
Cette approche présente également des bénéfices potentiels pour les performances et la disponibilité.
Elle nécessite toutefois de concevoir précisément les mécanismes de publication, d’invalidation du cache et de gestion des fonctionnalités dynamiques.
Le Headless est-il adapté à tous les sites WordPress ?
Pas nécessairement.
Pour un site vitrine simple, un WordPress traditionnel correctement configuré peut parfaitement répondre aux besoins de l’entreprise.
Une migration vers une architecture headless représente un investissement technique supplémentaire.
Elle implique notamment de gérer deux environnements, d’adapter les outils de publication et de maintenir les mécanismes de communication entre les applications.
Pour les sites e-commerce, la réflexion doit être encore plus approfondie.
Le cas particulier de WooCommerce
Lorsque WooCommerce sert uniquement à administrer un catalogue sans vente en ligne, une architecture statique peut être relativement simple à envisager.
En revanche, les fonctionnalités transactionnelles introduisent des contraintes supplémentaires :
- Gestion du panier.
- Authentification des clients.
- Paiement sécurisé.
- Suivi des commandes.
- Gestion des sessions.
- Synchronisation des stocks.
Ces fonctionnalités nécessitent généralement des services dynamiques accessibles aux utilisateurs.
Un frontend headless ne suffit donc pas à supprimer les risques liés au backend e-commerce.
Dans certains projets, une architecture hybride constitue un meilleur compromis.
Le choix entre WordPress traditionnel, headless ou hybride doit être guidé par les besoins réels du projet, et non par la seule popularité d’une technologie.
Comment protéger immédiatement son site WordPress contre les failles PHP ?
Avant d’envisager une refonte architecturale, certaines mesures restent prioritaires.
La première consiste à vérifier la version PHP réellement utilisée par le serveur.
Depuis WordPress, cette information est généralement disponible dans :
Outils → Santé du site → Informations → Serveur
En présence d’une vulnérabilité connue, les correctifs officiels doivent être appliqués rapidement.
Sur un hébergement mutualisé, les mises à jour mineures sont parfois entièrement gérées par l’hébergeur.
Il peut alors être nécessaire de demander confirmation du déploiement, notamment lorsque des correctifs sont rétroportés dans des packages spécifiques.
Il convient également de maintenir WordPress, ses extensions et ses thèmes à jour, de limiter les comptes disposant de privilèges élevés et de conserver des sauvegardes externalisées.
Un pare-feu applicatif peut contribuer à réduire certaines tentatives d’exploitation, sans garantir une protection complète contre une vulnérabilité du moteur PHP.
Enfin, les journaux serveur doivent être surveillés afin de détecter d’éventuelles activités anormales.
Ces mesures sont nécessaires, quelle que soit l’architecture choisie.
Conclusion : la sécurité WordPress commence aussi par l’architecture
Les vulnérabilités PHP découvertes en octobre 2026 illustrent l’importance des mises à jour de sécurité dans l’exploitation d’un site web.
Mais elles soulèvent également une question plus fondamentale : faut-il systématiquement exposer l’ensemble d’une application aux requêtes publiques ?
L’architecture WordPress Headless apporte une réponse intéressante à cette problématique.
En séparant le frontend du backend, en isolant l’administration et en limitant les services accessibles depuis Internet, elle peut réduire significativement la surface d’attaque.
Elle ne rend cependant pas un site invulnérable.
Un WordPress headless mal configuré peut être moins sécurisé qu’un WordPress traditionnel correctement administré.
L’enjeu n’est donc pas simplement de choisir une nouvelle technologie, mais de concevoir une infrastructure adaptée aux besoins, aux contraintes et au niveau de sécurité attendu.
Chez Naxialis, j’accompagne les entreprises dans la conception et l’évolution de leurs architectures WordPress, avec une attention particulière portée aux performances, à la sécurité et au référencement naturel.
Qu’il s’agisse de sécuriser un environnement existant ou d’étudier une architecture WordPress Headless avec Astro, chaque projet mérite une analyse technique adaptée.
Vous souhaitez faire évoluer votre architecture WordPress ? Échangeons sur votre projet.
Questions fréquentes
WordPress Headless est-il plus sécurisé qu’un WordPress classique ?
+
WordPress Headless est-il plus sécurisé qu’un WordPress classique ?
+
WordPress Headless peut offrir une meilleure sécurité lorsqu’il est
correctement configuré. En séparant le frontend du backend et en
limitant l’accès public au serveur WordPress, cette architecture
réduit la surface d’attaque. Cependant, le Headless ne garantit
pas automatiquement une meilleure sécurité : l’isolation du backend,
la protection des API et les mises à jour restent essentielles.
Une faille PHP peut-elle affecter un site WordPress Headless ?
+
Une faille PHP peut-elle affecter un site WordPress Headless ?
+
Oui. Même dans une architecture Headless, le backend WordPress
continue de fonctionner avec PHP et peut donc être affecté par
ses vulnérabilités. Toutefois, si le frontend est statique et
que le serveur WordPress est isolé du réseau public, les
possibilités d’exploitation directe depuis Internet sont
considérablement réduites. Les mises à jour PHP restent
indispensables.
Un site WordPress Headless avec Astro peut-il fonctionner sans PHP ?
+
Un site WordPress Headless avec Astro peut-il fonctionner sans PHP ?
+
Oui, pour sa partie publique. Astro peut générer des pages HTML
statiques hébergées indépendamment de WordPress, sans nécessiter
PHP pour répondre aux visiteurs. WordPress reste utilisé en
arrière-plan pour administrer les contenus. Cette séparation
permet de limiter l’exposition du serveur PHP, à condition
que le backend soit correctement protégé.
Faut-il migrer son site WordPress vers le Headless pour améliorer sa sécurité ?
+
Faut-il migrer son site WordPress vers le Headless pour améliorer sa sécurité ?
+
Pas nécessairement. Un WordPress traditionnel correctement
maintenu peut offrir un très bon niveau de sécurité. Une
architecture Headless devient particulièrement intéressante
lorsque l’entreprise souhaite isoler son administration,
réduire les composants exposés publiquement ou séparer
ses infrastructures. Le choix dépend des fonctionnalités
du site, des contraintes techniques et du budget de maintenance.
Un pare-feu applicatif suffit-il à protéger WordPress contre les failles PHP ?
+
Un pare-feu applicatif suffit-il à protéger WordPress contre les failles PHP ?
+
Non. Un pare-feu applicatif (WAF) peut filtrer certaines
requêtes malveillantes et limiter les tentatives d’exploitation,
mais il ne corrige pas les vulnérabilités présentes dans PHP.
La mise à jour du moteur PHP, de WordPress et des extensions
reste indispensable. Le WAF doit être considéré comme une
protection complémentaire, et non comme un remplacement
des correctifs de sécurité.