
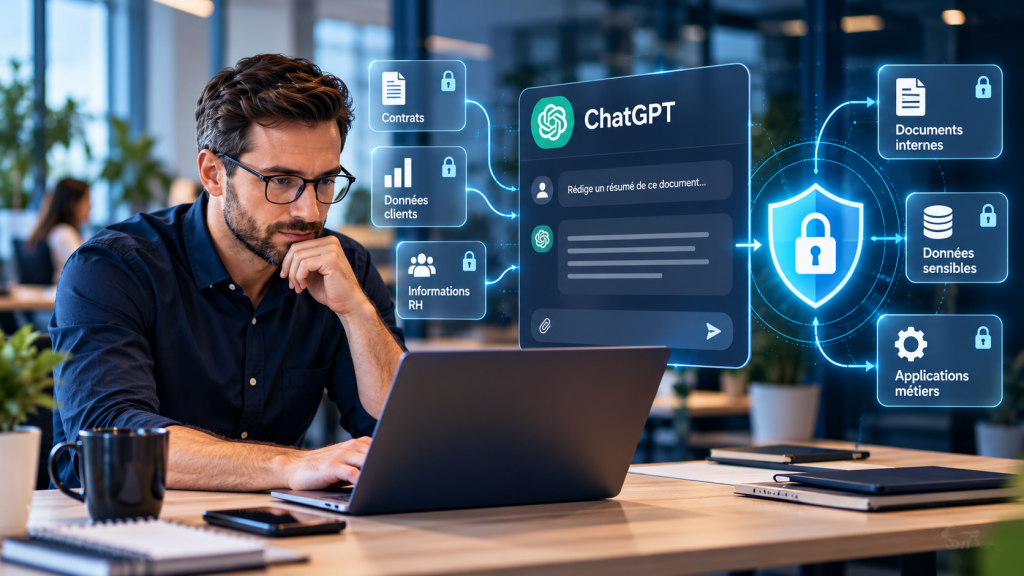
ChatGPT s’est progressivement imposé comme un outil de productivité dans les entreprises. Rédaction d’emails, synthèse de documents, analyse de données, génération de code ou assistance commerciale : ses applications sont nombreuses.
Mais cette adoption soulève une question essentielle : que deviennent les informations professionnelles transmises à ChatGPT ?
Lorsqu’un collaborateur copie un contrat, téléverse un fichier client ou partage une procédure interne avec une intelligence artificielle, il peut exposer des informations sensibles à un service externe.
Les risques ne sont cependant pas identiques selon les versions de ChatGPT, les paramètres de confidentialité et les conditions d’utilisation.
ChatGPT peut être utilisé en entreprise dans un cadre sécurisé, mais cela nécessite de choisir une offre adaptée, de maîtriser les données partagées et de définir des règles d’utilisation.
Dans cet article, nous examinons les principaux risques de confidentialité, les différences entre les offres individuelles et professionnelles, ainsi que les bonnes pratiques pour protéger les données de votre organisation.
Pourquoi la confidentialité de ChatGPT est-elle un enjeu pour les entreprises ?
L’utilisation de l’intelligence artificielle s’intègre désormais dans de nombreuses activités professionnelles.
Un commercial peut demander à ChatGPT de préparer une proposition à partir d’un dossier client. Un responsable RH peut souhaiter résumer des candidatures. Un développeur peut utiliser l’IA pour analyser du code source.
Ces usages présentent un point commun : ils peuvent nécessiter la transmission d’informations appartenant à l’entreprise ou concernant des tiers.
Parmi les données potentiellement sensibles figurent :
- Les coordonnées et informations personnelles des clients.
- Les données relatives aux salariés et aux candidats.
- Les contrats et propositions commerciales.
- Les informations financières.
- Les documents stratégiques.
- Le code source et les configurations techniques.
- Les identifiants, clés API et secrets d’authentification.
- Les informations protégées par le secret professionnel ou le secret des affaires.
Le principal risque n’est pas uniquement qu’une intelligence artificielle produise une mauvaise réponse.
Il réside également dans la possibilité que des informations soient transmises, conservées, accessibles ou réutilisées dans des conditions incompatibles avec les obligations de l’entreprise.
Le phénomène du Shadow AI
On parle de Shadow AI lorsque des collaborateurs utilisent des outils d’intelligence artificielle sans validation ni supervision de leur organisation.
Par exemple, un salarié peut utiliser son compte ChatGPT personnel pour analyser un document confidentiel, sans savoir si cet usage est autorisé.
L’entreprise perd alors une partie de sa visibilité sur les données communiquées et les services utilisés.
Pour limiter ce phénomène, il est préférable de proposer des outils approuvés et des règles claires plutôt que de laisser les collaborateurs improviser leurs usages.
1. ChatGPT utilise-t-il les données des entreprises pour entraîner ses modèles ?
C’est l’une des questions les plus fréquentes concernant la confidentialité de ChatGPT.
La réponse dépend du service utilisé.
Les comptes ChatGPT individuels
Avec les offres individuelles, notamment Free, Plus et Pro, le contenu des conversations peut être utilisé pour améliorer les modèles selon les paramètres de confidentialité applicables.
Les utilisateurs disposent de contrôles permettant de désactiver cette utilisation pour les nouvelles conversations.
Il faut toutefois distinguer deux éléments :
- L’utilisation pour l’entraînement, qui concerne l’amélioration des modèles.
- La conservation des données, qui concerne la durée pendant laquelle les conversations et fichiers restent stockés.
Désactiver l’entraînement ne signifie pas que toutes les données sont immédiatement supprimées.
De même, un abonnement individuel payant ne garantit pas automatiquement les mêmes protections contractuelles et administratives qu’un espace de travail professionnel.
ChatGPT Business et ChatGPT Enterprise
OpenAI indique que les données de ChatGPT Business et ChatGPT Enterprise ne sont pas utilisées par défaut pour entraîner ses modèles.
Ces offres proposent également un environnement de travail destiné aux organisations, avec des fonctionnalités d’administration et de protection des données.
Les conditions de conservation, de contrôle administratif et de conformité varient néanmoins selon l’offre et la configuration retenue.
L’API OpenAI
Les entreprises peuvent aussi intégrer les modèles d’OpenAI dans leurs propres applications grâce à une API.
Par défaut, les données transmises par les offres API professionnelles ne sont pas utilisées pour entraîner les modèles.
Cependant, les politiques de conservation et de surveillance des abus dépendent des services et des fonctionnalités utilisés.
À retenir : l’absence d’entraînement sur les données professionnelles constitue une protection importante, mais ne suffit pas à garantir, à elle seule, la confidentialité d’un système IA.
L’entreprise doit également vérifier les conditions contractuelles, les permissions, les sous-traitants et les modalités de conservation.
2. Quels sont les principaux risques de ChatGPT pour les données professionnelles ?
Risque n°1 : divulguer involontairement des informations confidentielles
Imaginons un collaborateur qui souhaite obtenir une synthèse d’un contrat commercial.
Pour gagner du temps, il transmet le document complet à son assistant IA.
Ce contrat contient des tarifs négociés, des coordonnées clients et des clauses confidentielles.
Même si le document n’est pas rendu public, son transfert vers un service externe doit être autorisé et encadré.
La première mesure de prévention consiste donc à classifier les données avant leur utilisation.
Risque n°2 : utiliser un compte personnel pour des activités professionnelles
Les comptes individuels ne disposent pas nécessairement des mêmes mécanismes de gouvernance que les environnements professionnels.
Un collaborateur utilisant son compte personnel peut conserver des documents de l’entreprise dans son historique, ses projets ou sa bibliothèque de fichiers.
Cette situation complique la gestion des accès, le départ des salariés et l’application d’une politique de conservation commune.
Il est préférable de séparer les usages personnels et professionnels.
Risque n°3 : connecter trop largement les applications internes
Les assistants IA peuvent être connectés à des services documentaires, des messageries ou des applications métiers.
Ces intégrations permettent de rechercher des informations et d’automatiser certaines opérations.
Mais elles introduisent de nouveaux risques.
Un connecteur disposant de permissions excessives peut donner accès à davantage d’informations que nécessaire.
De même, une mauvaise configuration des autorisations peut exposer des documents à des utilisateurs qui ne devraient pas les consulter.
Le principe du moindre privilège doit s’appliquer à chaque connexion.
Risque n°4 : les injections de prompt
Une injection de prompt consiste à placer des instructions malveillantes dans un contenu qu’un système IA est amené à traiter.
Par exemple, un document externe pourrait contenir des instructions demandant à un agent IA de transmettre des informations vers un service non autorisé.
Ce risque devient particulièrement important lorsque l’assistant peut consulter des fichiers, appeler des API ou déclencher des actions.
Il faut donc considérer les documents externes et les contenus récupérés comme des sources potentiellement non fiables.
Risque n°5 : la conservation et le partage involontaire des données
Les conversations et les fichiers peuvent être conservés selon différentes règles.
Certains fichiers peuvent également être associés à des projets, des assistants personnalisés ou des espaces de stockage distincts de l’historique des conversations.
Supprimer une conversation ne garantit donc pas nécessairement la suppression immédiate de toutes les copies ou de tous les fichiers associés.
L’entreprise doit comprendre précisément le cycle de vie de ses données.
3. ChatGPT Free, Plus, Business ou Enterprise : quelles différences pour la confidentialité ?
Toutes les offres ne répondent pas aux mêmes besoins.
| Critère | Free / Plus / Pro | Business / Enterprise |
|---|---|---|
| Usage principal | Individuel | Professionnel et organisationnel |
| Entraînement sur les conversations | Possible selon les paramètres | Désactivé par défaut |
| Administration centralisée | Limitée ou absente | Oui, selon l’offre |
| Gouvernance des accès | Principalement individuelle | Contrôles organisationnels |
| Garanties contractuelles professionnelles | À vérifier selon le service | Conditions et accords dédiés |
| Adaptation aux données sensibles | À évaluer avec prudence | Plus adaptée, sous réserve d’une analyse des risques |
Cette comparaison ne signifie pas qu’une offre professionnelle autorise automatiquement le traitement de toutes les données confidentielles.
Les informations de santé, les données financières sensibles, les secrets industriels ou les données soumises à des obligations contractuelles particulières peuvent nécessiter des protections supplémentaires.
Le choix de l’offre doit donc être fondé sur une analyse des usages et des risques.
4. ChatGPT est-il conforme au RGPD ?
L’utilisation de ChatGPT n’est pas automatiquement conforme ou non conforme au RGPD.
La conformité dépend du traitement réalisé, des données utilisées, des finalités poursuivies et des garanties mises en place.
Lorsqu’une entreprise transmet des données personnelles à un système IA, elle doit notamment vérifier :
- L’existence d’une base légale appropriée.
- La finalité du traitement.
- La minimisation des informations transmises.
- Les durées de conservation.
- Les mesures de sécurité.
- Les droits des personnes concernées.
- Les responsabilités du fournisseur et de l’entreprise.
- Les éventuels transferts de données hors de l’Espace économique européen.
Le rôle du fournisseur IA
Selon le fonctionnement du service, le fournisseur peut intervenir comme sous-traitant pour certains traitements ou exercer d’autres responsabilités pour des traitements distincts.
Il est important d’examiner les conditions contractuelles et, lorsque cela s’applique, de conclure un accord de traitement des données.
OpenAI propose notamment des accords de traitement des données pour ses offres professionnelles éligibles.
Faut-il réaliser une analyse d’impact ?
Une analyse d’impact relative à la protection des données, ou AIPD, est obligatoire lorsque le traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes.
Elle n’est donc pas systématiquement nécessaire pour toute utilisation de ChatGPT.
En revanche, certains projets impliquant des données sensibles, des évaluations de personnes ou des traitements à grande échelle peuvent nécessiter une analyse approfondie.
La CNIL recommande d’évaluer les risques et de définir une gouvernance claire avant le déploiement d’un système d’IA générative.
5. Comment utiliser ChatGPT en entreprise sans compromettre ses données ?
Une politique de sécurité efficace doit associer mesures techniques et bonnes pratiques organisationnelles.
Définir une charte d’utilisation de l’IA
L’entreprise doit préciser les usages autorisés et interdits.
Cette charte peut notamment indiquer :
- Les outils IA approuvés.
- Les catégories de données pouvant être partagées.
- Les informations strictement interdites.
- Les règles de vérification des réponses.
- Les conditions d’utilisation des connecteurs.
- Les personnes responsables de la supervision.
- Les procédures à suivre en cas d’incident.
Anonymiser ou minimiser les données
Lorsqu’un collaborateur souhaite analyser un document, il n’est pas toujours nécessaire de transmettre les informations permettant d’identifier les personnes concernées.
Un dossier client peut parfois être transformé en document de travail contenant uniquement les informations nécessaires à la tâche.
Attention : la pseudonymisation ne constitue pas une anonymisation complète au sens du RGPD.
Sécuriser les comptes et les accès
Les comptes professionnels doivent bénéficier de mécanismes d’authentification adaptés.
L’authentification multifacteur, la gestion centralisée des identités et la révocation des accès permettent de limiter certains risques.
Les connecteurs doivent être autorisés individuellement et leurs permissions régulièrement réexaminées.
Vérifier les paramètres de confidentialité
Avant d’autoriser l’utilisation d’un service IA, il convient d’examiner :
- L’utilisation éventuelle des données pour l’entraînement.
- Les paramètres de conservation.
- Les possibilités de suppression et d’export.
- Les conditions de partage des conversations.
- Les applications tierces connectées.
- Les garanties contractuelles.
Former les collaborateurs
Une grande partie des risques peut provenir d’une utilisation inadaptée plutôt que d’une vulnérabilité technique.
Les utilisateurs doivent apprendre à reconnaître les informations confidentielles, à vérifier les réponses de l’IA et à éviter la transmission de données inutiles.
6. Faut-il préférer une IA privée ou un système RAG ?
Pour certaines entreprises, l’utilisation d’un assistant généraliste ne suffit pas.
Les collaborateurs peuvent avoir besoin de consulter des procédures internes, des contrats, des documents techniques ou des informations issues d’applications métiers.
Deux approches méritent alors d’être étudiées.
Le RAG : une IA connectée aux connaissances internes
Le RAG, pour Retrieval-Augmented Generation, permet à un assistant IA de rechercher des informations dans une base documentaire avant de générer sa réponse.
Par exemple, un collaborateur peut demander :
« Quelle est notre procédure de validation des commandes supérieures à 5 000 € ? »
Le système recherche les documents pertinents et produit une réponse fondée sur les informations récupérées.
L’intérêt est de permettre un accès plus rapide aux connaissances internes.
Cependant, le RAG ne garantit pas automatiquement la confidentialité des données.
Une architecture sécurisée doit notamment contrôler les droits d’accès aux documents, filtrer les informations récupérées et protéger les échanges avec le modèle IA.
Si le RAG utilise une API externe, les extraits documentaires envoyés au modèle peuvent toujours quitter l’infrastructure de l’entreprise.
L’IA hébergée sur une infrastructure privée
Une autre approche consiste à héberger un modèle et les composants associés sur une infrastructure contrôlée par l’entreprise ou un prestataire.
Cette solution peut limiter certains transferts vers des services externes et offrir davantage de maîtrise sur les traitements.
Elle nécessite toutefois des compétences en administration, en sécurité et en maintenance.
Un hébergement privé ne garantit pas à lui seul une meilleure sécurité : la qualité de la configuration, les contrôles d’accès et la surveillance restent essentiels.
Quelle solution choisir ?
Le choix dépend de la sensibilité des données et des objectifs métiers.
Un assistant professionnel cloud peut parfaitement convenir à certains usages.
Pour des informations particulièrement sensibles ou des contraintes réglementaires spécifiques, une architecture privée ou hybride peut être préférable.
L’important est de choisir une solution adaptée au niveau de risque accepté par l’entreprise.
7. Comment mettre en place une gouvernance IA efficace ?
La confidentialité ne doit pas être considérée comme une simple option technique.
Elle doit s’intégrer à une stratégie globale de gouvernance.
Une démarche progressive peut s’organiser autour de cinq actions.
1. Réaliser un inventaire des usages IA
Identifier les services utilisés, les collaborateurs concernés et les catégories de données traitées.
2. Évaluer les risques
Déterminer les conséquences possibles d’une divulgation, d’un accès non autorisé ou d’une réponse incorrecte.
3. Définir les solutions autorisées
Sélectionner les outils et les architectures adaptés à chaque catégorie de données.
4. Mettre en place des contrôles
Encadrer les permissions, la conservation des informations, les intégrations et les actions automatisées.
5. Effectuer des audits réguliers
Vérifier que les pratiques restent conformes aux politiques internes et aux évolutions des services utilisés.
Cette approche permet de développer les usages de l’IA tout en conservant une maîtrise des risques.
Comment Naxialis accompagne les entreprises dans l’intégration sécurisée de l’IA
L’adoption de ChatGPT et des assistants intelligents peut améliorer la productivité des entreprises.
Mais lorsque ces outils accèdent à des documents internes ou interagissent avec des applications métiers, leur intégration nécessite une approche structurée.
Chez Naxialis, nous accompagnons les organisations dans la conception et le développement de solutions d’intelligence artificielle adaptées à leurs besoins.
Selon les projets, notre accompagnement peut inclure :
- L’analyse des usages IA et des besoins métiers.
- La conception d’assistants IA internes.
- Le développement de systèmes RAG.
- L’intégration d’API et d’applications métiers.
- La mise en place de contrôles d’accès.
- Le développement d’automatisations et d’agents IA.
- La sécurisation des échanges de données.
- La conception d’architectures privées ou hybrides.
Notre objectif est de permettre aux entreprises d’exploiter les possibilités de l’intelligence artificielle sans perdre le contrôle de leurs informations et de leurs processus.
Vous souhaitez intégrer l’IA à vos outils métiers tout en protégeant vos données ?
Contactez Naxialis pour étudier une architecture adaptée à vos besoins, à votre organisation et à vos contraintes de sécurité.
Conclusion : utiliser ChatGPT en entreprise avec une confidentialité maîtrisée
ChatGPT peut devenir un outil de productivité important pour les entreprises, mais son utilisation doit s’inscrire dans un cadre adapté.
Les risques liés à la confidentialité ne proviennent pas uniquement du modèle d’intelligence artificielle. Ils concernent également les données transmises, les paramètres des comptes, les connecteurs, les permissions et les pratiques des utilisateurs.
Les offres professionnelles proposent des garanties supplémentaires, mais elles ne remplacent pas une politique de sécurité et de gouvernance.
La question n’est donc pas simplement de savoir si ChatGPT est sécurisé, mais comment l’entreprise organise son utilisation pour protéger ses informations.
Pour les organisations qui souhaitent aller plus loin, les assistants IA métiers, les architectures RAG et les solutions privées peuvent offrir des possibilités d’intégration plus adaptées à leurs contraintes.
Naxialis accompagne cette transition avec une approche centrée sur les besoins métiers, la sécurité et la maîtrise des données.