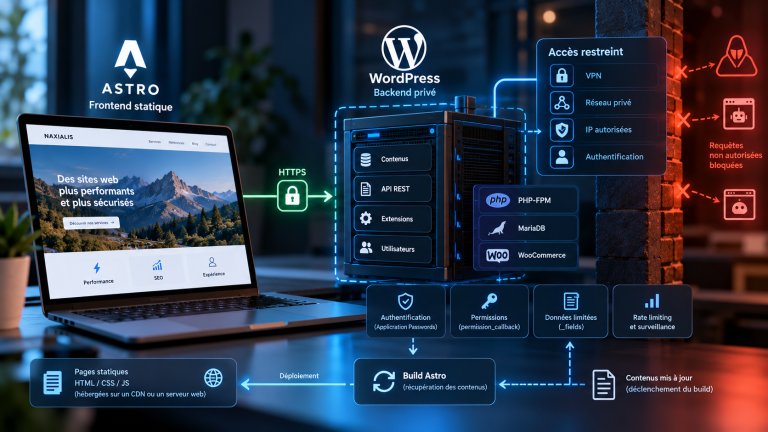
Comment sécuriser une API WordPress REST en environnement Headless ?
Guide pratique pour sécuriser une API REST WordPress en architecture headless : authentification, permissions, CORS, secrets, limites et tests.
Lire l’articleGuide pratique pour sécuriser une API REST WordPress en architecture headless : authentification, permissions, CORS, secrets, limites et tests.
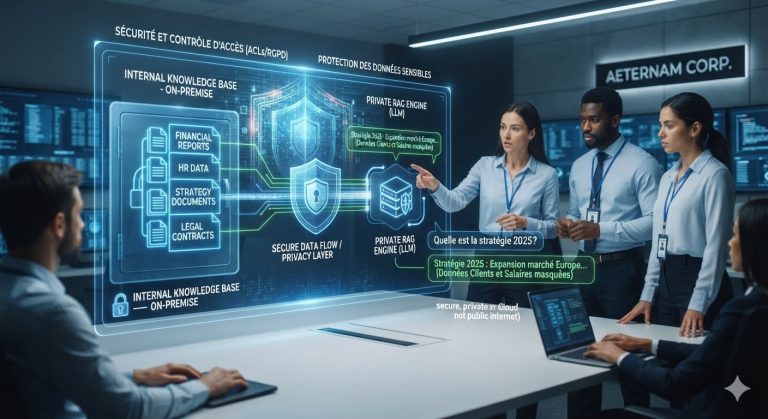
Lire l’articleMettez en place un RAG connecté à vos documents internes sans contourner les droits d’accès ni exposer les données sensibles : architecture,…
Lire l’articleLorsque l’on construit une architecture WordPress headless, une question revient presque systématiquement : Faut-il utiliser l’API REST native de WordPress ou WPGraphQL…
Lire l’articleWordPress est souvent perçu comme un simple système de gestion de contenu. Pourtant, il peut également devenir une véritable plateforme de données…
Lire l’article